


certFlowSSL/TLSサーバー証明書の自動更新・一元管理
証明書の取得から配布までを
自動化。
certFlowは、学内に点在する証明書の更新・DNS認証・配布・期限監視を一元化。47日時代に備え、繰り返す更新作業を仕組みに任せます。
100日化へのカウントダウン
2027年3月15日 0:00(日本時間)まで
その先は、2029年3月15日から最大47日に短縮
リアルタイム更新 · 準備できる時間は、いまも減っています。
47日に一度。その作業を、何台分?
有効期間の短縮は段階的に進みます。管理している証明書の数と、1件あたりの作業時間(申請・認証・配置・動作確認)から、更新にかかる年間の手間を試算できます。
証明書の最大有効期間(発行日基準)。出典:CA/Browser Forum Ballot SC-081v3。色付きの行が現在の期間です。
更新作業の年間負担を試算
現在
(年約2回)
2027年3月〜
(年約4回)
2029年3月〜
(年約8回)
2029年には年間240回の更新作業。平均すると約2日に1回、どこかの証明書を更新している計算です。
certFlowなら、初回のCNAME設定と配布先の登録以降、取得・認証・配布は自動。担当者は通知の確認と例外対応に集中できます。
大学の証明書管理が大変な理由
サーバーが部局ごとに点在し、学内限定のシステムも多く、担当者は兼務や異動が当たり前。certFlowは、そうした教育機関の現場を前提に設計しています。
部局・研究室ごとにサーバーが散らばっている
どの証明書がいつ切れるのか、全体を把握している人がいない。
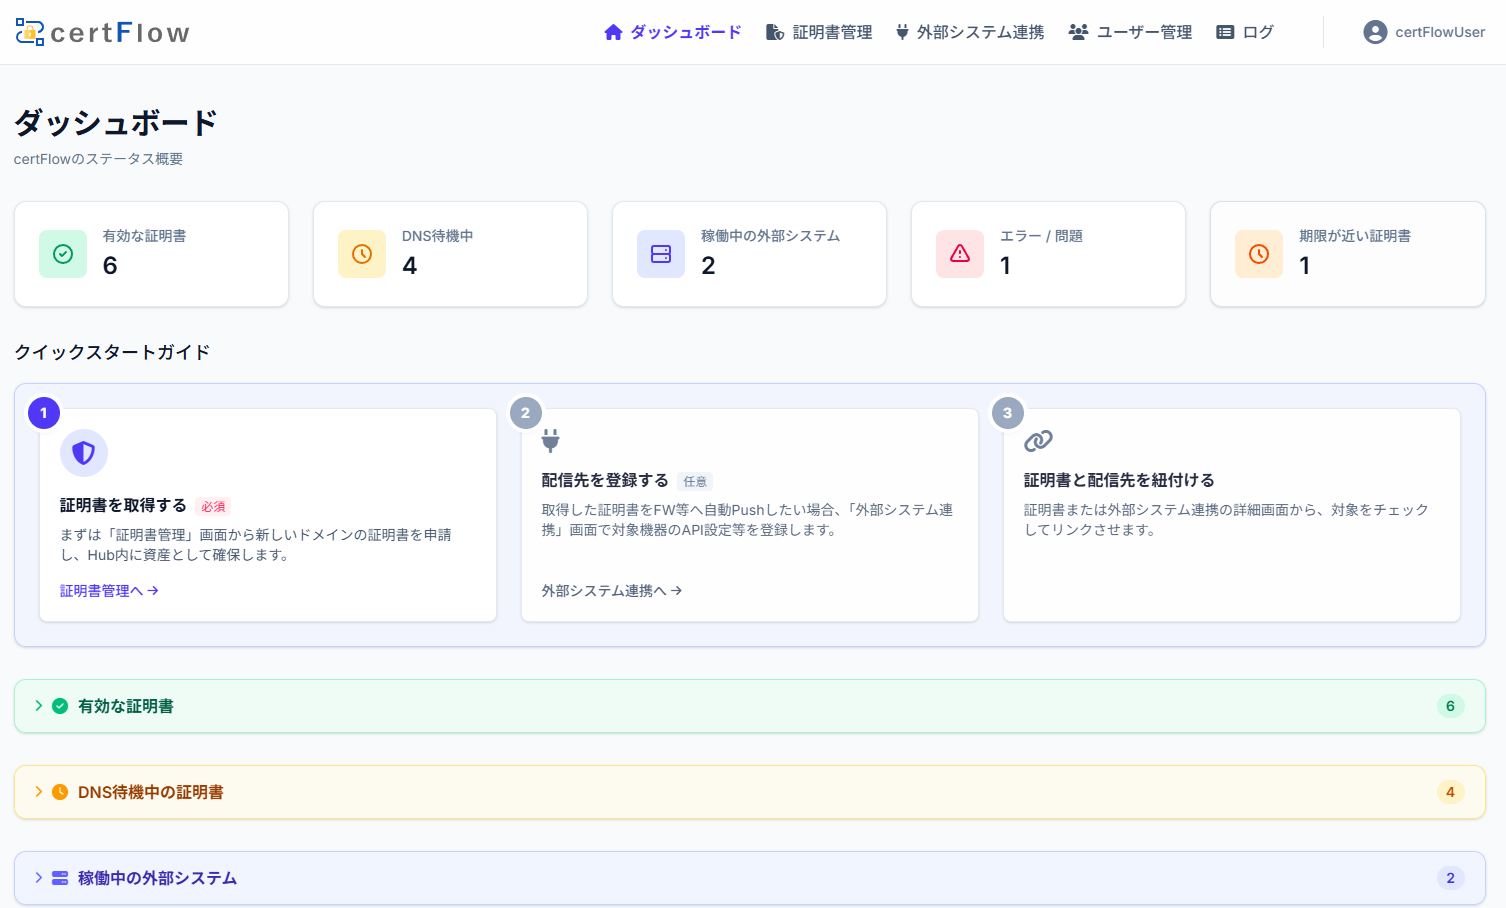
certFlowでは有効期限・配布先・取得状況を一画面で一元管理。期限が近いものはメールで通知します。
学内限定のシステムにも証明書が必要
HTTP認証のためだけに80番ポートを開けたくない。
certFlowではDNS-01認証を採用。外部公開していない学内Webやメール・LDAPサーバーの証明書も取得できます。
担当者は兼務、そして数年で異動する
手順が個人のメモにしかなく、引き継ぎのたびに更新漏れのリスクが生まれる。
certFlowでは更新手順そのものを仕組み化。自動更新と通知で、不在時や担当者交代時の更新漏れを抑えます。
一度つないで、繰り返しを自動化。
認証局からの取得、ドメイン認証、対象機器への配布までをcertFlowがつなぎます。
STEP 1
CNAMEを一度だけ設定
certFlowに表示されたCNAMEレコードを権威DNSへ登録。以降のDNS-01認証はcertFlowが処理します。
_acme-challenge.web.example.ac.jp. IN CNAME xxxx.acme.example.ac.jp.
STEP 2
認証局から自動で取得・更新
UPKI電子証明書発行サービスまたはLet’s Encryptから証明書を取得。期限前には自動で再取得します。
STEP 3
対象サーバー・機器へPush配布
エージェントの導入は不要。SSHまたは証明書配布用APIで、対応するサーバー・機器へ証明書を届けます。
手作業の運用と、certFlowでの運用。
| 作業 | これまでの手作業 | certFlowを導入すると |
|---|---|---|
| 証明書の申請・取得 | 期限が近づくたびに、担当者が認証局へ申請 | 期限前に自動で再取得 |
| ドメイン認証 | HTTP認証のため一時的にポートを開放、またはDNSを都度編集 | 初回のCNAME設定以降はcertFlowが処理 |
| 配布・適用 | サーバーごとにログインして配置・再起動。夜間休日の作業も | 対応機器へSSH・APIで自動配布 |
| 期限の把握 | 台帳やカレンダーで個別に管理 | 一画面で可視化し、期限間近はメール通知 |
| 担当者の交代 | 手順書の更新と引き継ぎが必要 | 運用が仕組みとして残る |
主な機能
自動取得・更新
期限前に証明書を自動で再取得し、更新作業の手間をなくします。
DNS-01認証
HTTP公開不要。認証のための80番ポート開放は必要ありません。
証明書の一元管理
公開・非公開を問わず、有効期限と取得状況をまとめて把握。
Push配布
SSHまたは証明書配布用APIに対応するサーバー・機器へ自動配布。
期限・稼働状況の監視
証明書の期限とWebサイトの稼働状況を監視し、更新漏れや停止を把握。
メール通知
期限間近・期限切れ・サイトダウンなどの状況を担当者へ通知。
動作環境と提供形態
導入前に、対応可否を一緒に確認します
- 配布先のOS・機器ごとの対応可否を事前に確認
- UPKI電子証明書発行サービスでの運用に対応
- 教育機関のIT運用を支えてきたコラボレーションシステムが開発・サポート
- 提供形態
- オンプレミス(仮想マシン/物理サーバー)
- certFlow本体のOS
- Red Hat Enterprise Linux 9系以降、および同系統のAlmaLinux/Oracle Linux/Rocky Linux
- 対応認証局
- UPKI電子証明書発行サービス/Let’s Encrypt
- ドメイン認証方式
- DNS-01(初回に権威DNSへのCNAMEレコード設定が必要)
- 証明書の配布対象
- SSHまたは証明書配布用APIに対応するサーバー・機器。自動配布・適用の可否は対象製品の仕様や設定により異なります。
よくあるご質問
UPKI電子証明書発行サービスの証明書も自動更新できますか?
はい、対応しています。UPKI電子証明書発行サービスとLet’s Encryptの両方を、同じ画面で管理できます。
学外に公開していないサーバーでも使えますか?
はい。DNS-01認証を使うため、HTTPでの公開や認証用の80番ポート開放は不要です。学内限定のWebサイトやメール・LDAPサーバーの証明書にも活用できます。
ファイアウォールやロードバランサーにも配布できますか?
SSHまたは証明書配布用APIに対応している機器が対象です。製品の仕様や設定によって自動適用の可否が異なるため、導入前に対象機器をお知らせいただければ確認します。
DNS側ではどのような作業が必要ですか?
初回に、certFlowに表示されるCNAMEレコードを権威DNSへ登録していただくだけです。以降のドメイン認証はcertFlowが処理します。
見積りや導入の相談だけでも受け付けていますか?
はい。管理している証明書の数や配布先の機器構成をお伺いしたうえで、導入方法とお見積りをご案内します。お気軽にお問い合わせください。
次の更新から、仕組みで回す準備を。
現在の証明書の数や配布先の構成をお聞かせください。対応可否の確認から、お見積りまでご案内します。

