


SSL証明書自動更新サービス『certFlow(サートフロー)』を2026年11月2日(月)にアップデートし、国立情報学研究所(NII)が大学等の学術機関向けに提供する「UPKI電子証明書発行サービス」のサーバー証明書、およびACMEプロトコルの「DNS-01認証」に新たに対応することをお知らせいたします。
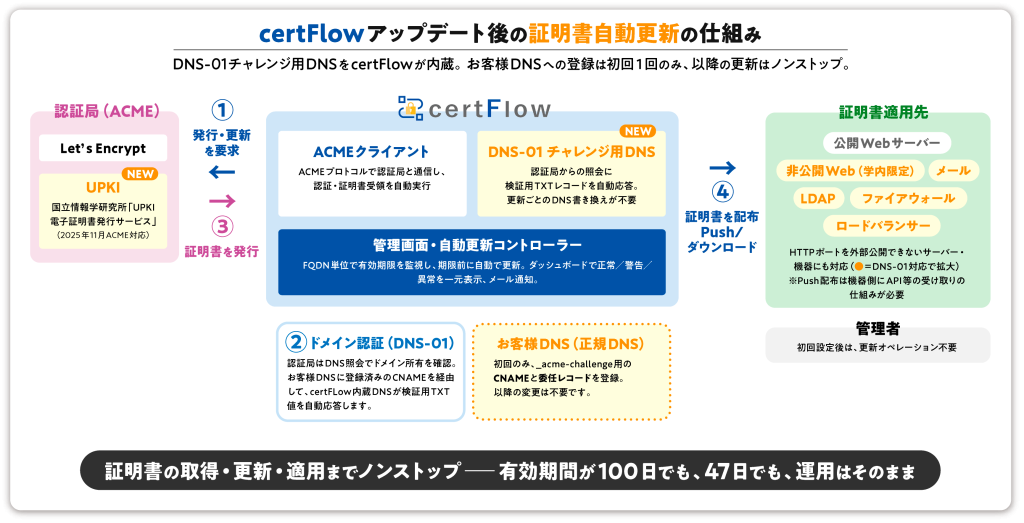
『certFlow』はこれまで、サーバー証明書の自動発行・更新プロトコル「ACME」において最もスタンダードな認証局である「Let’s Encrypt」に対応してまいりました。本アップデートにより、大学市場で広く利用されているUPKIのサーバー証明書も自動更新の対象となるほか、DNS-01認証への対応により、WebサーバーのHTTPポートを外部に公開することなく証明書を自動更新できるようになります。これにより、学内限定の非公開Webサーバーやメール・LDAP・ファイアウォール・ロードバランサーといった機器を含む、より幅広い大学のシステム環境で『certFlow』を導入いただけるようになり、2027年3月15日以降のサーバー証明書の有効期間「100日化」に伴う証明書更新業務の負担軽減を支援します。
アップデートの背景 ── 証明書の有効期間は「100日」、さらに「47日」へ
Webサイトやシステムの暗号化通信に不可欠なSSL/TLSサーバー証明書(以下、サーバー証明書)は、最大有効期間の段階的な短縮が進んでいます。従来の398日(約1年)から、2026年3月15日以降は200日、2027年3月15日以降は100日、さらに2029年3月15日以降は47日へと短縮される予定です。これに伴い、これまで年1回で済んでいた証明書の更新作業は、今後、加速度的に頻度が増加していきます。
弊社の試算では、サーバー10台規模の大学でも、手作業による更新コストは現在の年間約50万円(年1回更新、1台あたり5万円/人日で算出)から、47日時代には年間約400万円相当へと膨らみます。また、CSR作成・証明書形式の変換・配置・サービス再読み込みといった作業にはLinuxや製品固有の知識が必要で「あの人にしか分からない」属人化が起きやすいこと、サービス影響を避けるために深夜・休日に本番適用を行う負担が大きいこと、更新漏れや誤設定によるサイト停止・警告表示のリスクが高まることなど、作業コスト以外の課題も顕在化しています。手作業では回らない時代に、証明書更新の自動化は必須になると考えています。
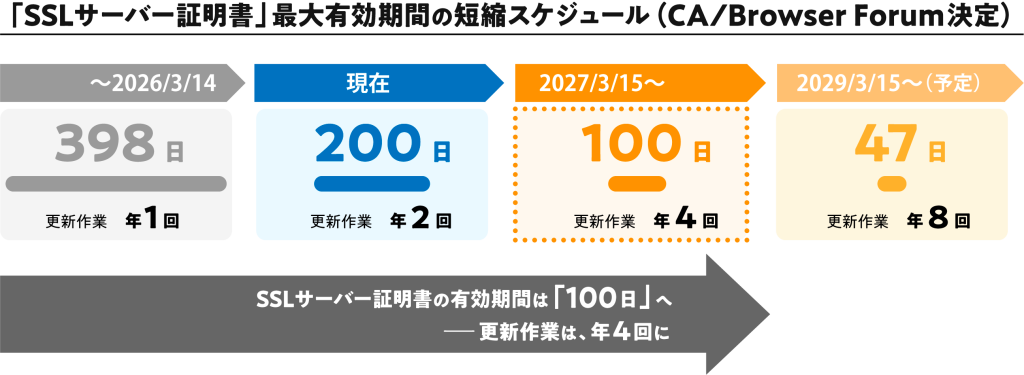
▲ 図表1:サーバー証明書の有効期間短縮スケジュール
主なアップデート内容(2026年11月2日リリース予定)
① UPKIのサーバー証明書に対応
国立情報学研究所(NII)が運営する「UPKI電子証明書発行サービス」は、2025年11月12日にACMEプロトコルへの対応を公式に発表しました。本アップデートでは、UPKIのサーバー証明書を『certFlow』の自動発行・自動更新の対象に追加します。大学が現在利用している証明書の種類を変えることなく、UPKIのACMEアカウント情報(EAB認証情報)を『certFlow』に登録するだけで、有効期限の監視から証明書の取得・保管・配布・更新までを自動化できます。
② DNS-01認証に対応 ── HTTPポートを公開できないサーバー・機器も自動更新の対象に
従来の『certFlow』が対応していたHTTP-01認証(チャレンジ)は構成がシンプルな一方、対象サーバーのTCP 80番を外部から到達可能にする必要があり、学内限定の非公開Webサーバーやロードバランサー・WAF配下のサーバー、メール・LDAP・ファイアウォールなどWeb以外の機器には適用しにくいという制約がありました。
本アップデートで対応するDNS-01認証(チャレンジ)は、サーバー側のポート開放が不要なため、こうした環境にも証明書の自動更新を広げることができます。ただしDNS-01には、更新のたびに新しい検証用TXT値をDNSへ登録し直す必要があるという運用上の課題があり、従来は手作業か、DNSソフトウェア・DNS事業者ごとのAPI連携が前提でした。『certFlow』はDNS-01チャレンジ応答用のDNSを内蔵し、初回に一度、レコードを登録するだけで、以降の検証用TXT値の応答をすべて『certFlow』側で自動処理します。DNS事業者ごとのAPI対応や更新ごとのDNS操作に依存せず、証明書の取得・更新・適用までをノンストップで自動化できます。
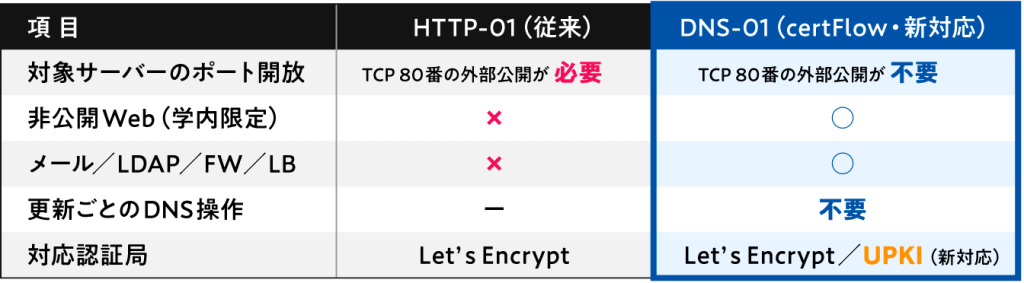
▲ 図表2:HTTP-01認証とDNS-01認証の違い ── DNS-01対応で広がるcertFlowの対象範囲
アップデートにより期待される効果
証明書の有効期間が100日、さらに47日となっても、『certFlow』の導入環境では更新作業を手作業で行う必要がなく、更新頻度の増加に運用コストが比例して膨らむことを防ぎます。UPKI証明書・非公開サーバー・Web以外の機器への対応範囲拡大により、これまで自動化の対象外だった大学内の多くの証明書を『certFlow』で一元管理できるようになり、期限切れによるサービス停止のリスク、担当者の属人化・夜間休日作業の負担、ベンダーによる更新代行に依存する不透明な運用を、まとめて解消します。
管理画面のダッシュボードでは、部署やサーバーごとに異なる証明書の状態を一覧表示します。問題が発生した際は、指定したアドレスへメールで通知します。
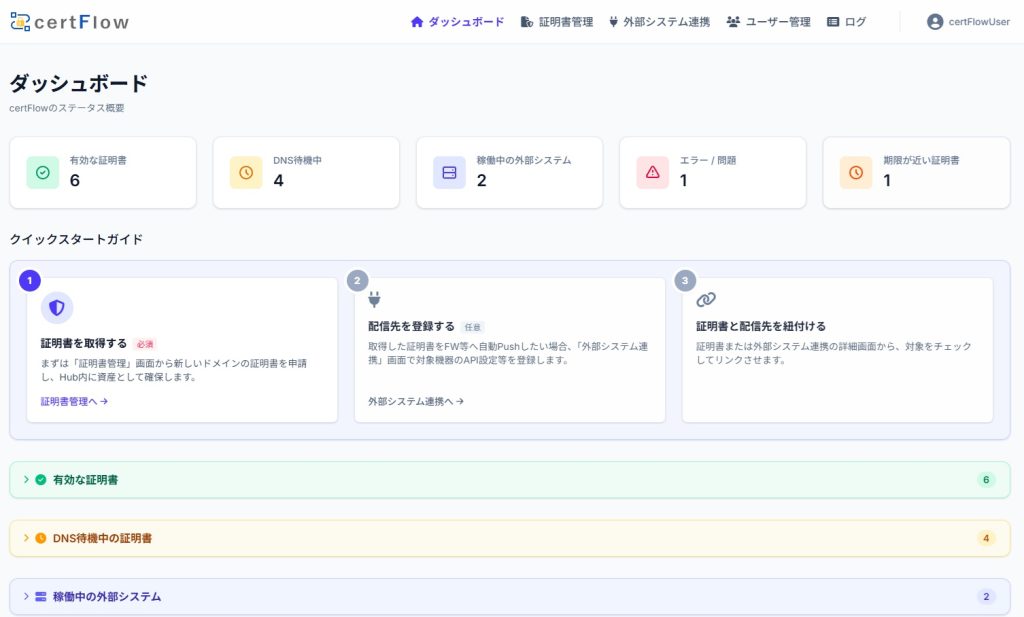
▲ 図表3:certFlowダッシュボード画面
『certFlow』について
| サービス名 | certFlow(サートフロー) |
|---|---|
| サービス内容 | サーバー証明書の自動発行・自動更新(ACME)/有効期限の一元管理/稼働状況監視/メール通知/証明書の配布(Push・ダウンロード) |
| 対応認証局 | Let’s Encrypt/UPKI電子証明書発行サービス |
| 対応認証方式 | HTTP-01/DNS-01 |
| 証明書適用先 | 公開Webサーバー(Apache/Nginx 等)に加え、DNS-01対応により非公開Webサーバー、メール、LDAP、ファイアウォール、ロードバランサー等 ※証明書の自動配布(Push)には機器側にAPI等の受け取りの仕組みが必要 |
| ご利用に必要な事前準備 | お客様DNSへの委任レコード・CNAMEレコードの登録(初回のみ)、UPKI利用時はNII「電子証明書自動発行支援システム」でのACMEアカウント登録とEAB認証情報の取得 |
| 契約形態 | 無料トライアル、単年契約、複数年一括契約など、ご要望に合わせた契約が可能 |
| アップデート提供日 | 2026年11月2日(月) |
| 製品情報 | https://www.collabo-sys.jp/service/certflow/ |
※ 価格、既存ご利用中のお客様への提供条件、UPKI/DNS-01対応構成のシステム要件については、お問い合わせ窓口までご確認ください。
※ Let’s Encryptは、Internet Security Research Group(ISRG)の商標です。
※ 「UPKI電子証明書発行サービス」は、国立情報学研究所が提供するサービスです。
※ その他、本文中に記載されている会社名・製品名は、各社の商標または登録商標です。
※ 製品の仕様・画面は開発中または改良のため、予告なく変更される場合があります。掲載している画面はイメージです。


